サイバー攻撃で個人情報流出!免許証悪用のリスクと個人が今すぐ取るべき防衛策
 KIJIKUL編集部
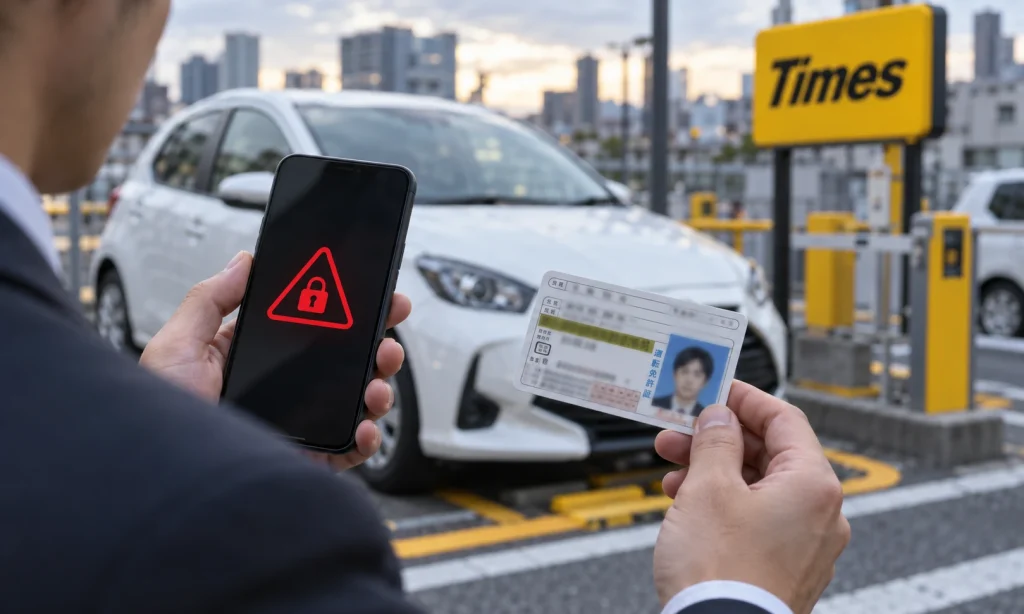
タイムズカーへのサイバー攻撃で、約663万件の会員情報が流出しました。暗号化された運転免許証などの画像約146万件にも、外部送信の痕跡が確認されています。不審なメールや身に覚えのない契約を訴える声もありますが、流出との因果関係は確認が必要です。一方、GMOの別の事案では、攻撃者による情報公開も起きました。個人情報が漏れると何が起きるのでしょうか。
約663万件が流出、免許証画像も対象
タイムズカーの問題は、「迷惑メールが増えるかもしれない」という不安だけでは済みません。氏名や住所に加え、本人確認に使う運転免許情報や書類画像まで対象となったことが、利用者の懸念を強めています。
パーク24が公表した第5報によると、異常なアクセスを検知したのは2026年9月25日です。対象システムの隔離や侵入経路の遮断を進め、外部専門機関が調査しました。会社は、Webシステムの脆弱性を悪用され、侵入後にデータベースなどへアクセスされたと説明しています。
氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報など、662万8007件の会員情報に外部送信の痕跡が確認されました。この会員情報に関連して、暗号化された本人確認書類画像146万4800件にも、外部送信の痕跡が確認されています。会員情報と画像データの対象者には重複があるため、両者の件数を単純に足して被害人数とすることはできません。
ただし、暗号化データが外部に送信されたことは、直ちに画像の内容を閲覧できる状態になったことを意味しません。会社は将来の復号の可能性を完全には否定できないとする一方、第5報時点で情報の売買・公開を示す事実は確認していないとしています。退会者も対象であり、現在利用していない人も確認が必要です。
一方、GMOインターネットの「お名前.com デスクトップクラウド」への不正アクセスでは、10月27日、攻撃者とみられる者が、同社や顧客に関する情報と称するものを公開したことを、会社が確認しました。同社は翌10月28日、情報が掲載されていたサイトについて、同日午前4時ごろにドメインの停止を確認したと発表しました。タイムズカーとは別の事件であり、両者の被害状況を混同してはいけません。
不審メールや名義悪用につながる危険
では、すでにどのような被害が訴えられているのでしょうか。
読売新聞が報じた10月26日の弁護士の記者会見によると、集団訴訟を準備する弁護士の専用サイトには約10万人が登録し、登録者への被害調査では、不審なメール・SMSについて約2万5000人、身に覚えのないログイン・決済について約3300人、なりすまし・不正な申し込みについて約1200人から申告がありました。
注意したいのは、自己申告による集計で、複数回答を含むことです。弁護士側も情報流出との因果関係は定かではないとし、パーク24は取材に二次被害を確認していないと回答しています。「流出によって1200人が不正契約の被害に遭った」と断定できる数字ではありません。
それでも、漏れた情報が詐欺の材料になる危険はあります。氏名や利用サービスを知った相手が、「漏えい被害の確認」「見舞金の受け取り」などを装えば、無差別に送られる迷惑メールよりも、受信者に信用されやすくなります。偽サイトに誘導し、金融機関のパスワードや認証コードを追加で盗む手口が考えられます。
また、住所や生年月日などが他の流出情報と結び付けば、本人になりすます材料が増えます。ただし、氏名や住所が漏れただけで、直ちに預金を引き出せるわけではありません。何が漏れ、追加で何を盗まれると危険なのかを分けて考える必要があります。
名義悪用と信用への長期的な影響に注意
深刻なシナリオの一つは、自分の名義でローンやクレジットカードなどを申し込まれることです。信用情報機関のCICも、個人情報が第三者に知られた場合、無断で申し込みが行われる可能性があると注意を促しています。発見が遅れれば、請求への対応だけでなく、誤った信用情報の訂正を求める負担も生じかねません。
もっとも、免許証画像さえあれば、あらゆる金融サービスの本人確認を突破できるわけではありません。サービスごとに確認方法や審査は異なり、追加情報なども必要になります。「画像流出で必ず借金を背負う」と受け止めるのは早計です。
本人の名義を悪用して開設された口座が犯罪に使われれば、事情説明や事実確認への対応に追われる可能性もあります。しかし、名義を使われたことだけで、本人が当然に犯罪の共犯者になるわけではありません。
もう一つの深刻な問題は、プライバシーの侵害が長く続くことです。公開された情報は複製・再配布される可能性があり、元の掲載先から削除されても、すべてを回収できるとは限りません。GMOも情報の転載やリンク共有を控えるよう求めています。自分の情報があるか確かめようと、攻撃者側の公開サイトを見に行くことは避けるべきです。
公式確認、認証強化、本人申告で備える
個人がまず行うべきなのは、公式サイトや公式アプリから、漏えいした情報の種類と対象範囲を確認することです。メールに書かれたリンクからではなく、自分で公式サイトを開きます。退会済みでも、会社の専用窓口で確認してください。
次に、パスワードが漏れた、または漏れた疑いがある場合は変更します。同じパスワードを他のサービスでも使っていれば、そちらも変更が必要です。利用できる場合は、多要素認証やパスキーを設定します。独立行政法人情報処理推進機構(IPA)も、こうした認証機能の活用を勧めています。
金融機関やカード会社の利用通知を有効にし、明細やログイン履歴も確認します。身に覚えのない取引や契約に気付いたら、通知に記載された連絡先をうのみにせず、公式窓口へ連絡してください。メール、請求書、取引履歴などは保存し、被害が疑われる場合は警察などにも相談します。
免許証などの情報流出が心配なら、CIC、日本信用情報機構(JICC)、全国銀行個人信用情報センターの本人申告制度も選択肢です。書類の現物が手元にある場合でも、画像流出などについて申告できる仕組みがあります。登録方法や対象は各機関の公式案内で確認します。
ただし、本人申告は審査時の注意喚起に用いられるもので、申し込みや契約を自動的に拒否する制度ではありません。全国銀行個人信用情報センターは、預金口座の開設時には同センターへの照会が行われないとも説明しています。申告だけで安心せず、継続的な確認と組み合わせる必要があります。
また、突然届く「流出情報を削除する」「被害金を取り戻す」といった連絡を信用し、費用を支払わないことも大切です。企業からの情報流出を利用者だけで防ぐことはできません。それでも、公式情報の確認、認証の強化、不審な動きの早期発見によって、被害が広がるリスクを減らすことはできます。
文= KIJIKUL編集部
※本記事は情報提供を目的として作成したものであり、特定の企業、商品、サービス、金融商品、投資その他の取引を推奨または勧誘するものではありません。掲載内容は記事公開時点の公開情報等に基づいており、意見・見解・予測などは執筆者または編集部の判断によるもので、予告なく変更される場合があります。内容の正確性・完全性・最新性を保証するものではなく、最終的な判断はご自身の責任において行ってください。【KIJIKUL編集部】
\ 最新情報をチェック /