GMO熊谷正寿社長が謝罪!2年前の警告を生かせなかった組織と信頼回復の課題
 KIJIKUL編集部
GMOインターネットグループの熊谷正寿会長兼社長が2026年11月2日、不正アクセス問題で初めて記者会見をしました。明らかになったのは、専門家が2年前に指摘した課題を、抜本的な改善につなげられなかった組織の問題です。熊谷氏には当時の報告が届かず、利用者の資産に被害が及びました。会見では何が判明し、何が残されたのでしょうか。
記者会見で認めた「専門家の指摘を生かせず」
「お客様をお守りすることができず、誠に申し訳ありませんでした」
GMOインターネットグループの熊谷正寿会長兼社長は2026年11月2日の会見で謝罪しました。対象は、傘下のGMOインターネットが運営する「お名前.com デスクトップクラウド」です。遠隔のサーバー上でWindows環境を利用するサービスで、FXの自動売買にも使われています。
10月19日に利用者の問い合わせを受けて調査を始め、10月20日に不正なプログラムを確認。10月21日未明から全プランのサーバーを順次停止しました。利用者の取引口座で身に覚えのない操作も報告され、情報流出に加え、金融資産にも被害が及んだことが、事態を深刻にしています。
会見では、グループのGMOサイバーセキュリティ byイエラエが2024年4月にシステム上の課題を指摘していたと認めました。2024年4〜5月に4回の緊急メンテナンスを実施したものの、抜本的な改善には至りませんでした。熊谷氏は、被害者への配慮を欠いた自身のSNS投稿についても陳謝しました。
同日公表した役員報酬の減額は、熊谷氏が月額報酬の30%、伊藤正氏が25%、ほか2人が20%で、いずれも3カ月間です。ただし、会社は現時点での評価と位置付け、検証結果を踏まえて経営責任を改めて検討するとしています。報酬減額で責任問題が終わったわけではありません。
トップに届かなかった警告と改善の責任
会見によると、熊谷氏は、2024年の指摘について、当時は報告を受けていなかったと説明しました。会社側は、経営トップへ報告する基準が整っていなかったと説明しています。一方、当時からグループ副社長だった伊藤氏は、脆弱性の報告を認識していたと認め、個人端末への影響の可能性は報告されていなかったと説明しました。
ここでは「誰も危険を知らなかった」と「組織として知っていたのに十分に直せなかった」を分ける必要があります。グループ内に専門家がいて、幹部も報告を受けていた以上、知見そのものがなかったわけではありません。課題は、専門家の指摘を経営判断と改善の完了確認へつなぐ仕組みが機能したかです。
熊谷氏は10月25日に公表したブログで、サービスの可用性やほかの対処事項との優先順位を考慮した結果、対応が十分な深度と速度に達しなかったと説明していました。止めずに提供する利便性と、安全のために刷新する必要性。その判断を現場だけに負わせず、経営が引き受ける体制が問われます。
もちろん、すべての技術的な指摘を社長へ直接報告すればよいわけではありません。重大な危険を誰が評価し、いつまでに改善し、未完了なら誰へ報告するかを決めることが重要です。顧客の認証情報や資産への影響が懸念される場合は、サービス停止や追加投資も含めて判断しなければなりません。
今回の組織的な弱点は、専門家の人数だけでは安全を実現できないことを示しています。診断を実施した事実やメンテナンスの回数より、危険がどこまで解消されたかを検証し、その結果に責任を持つことが必要なのです
「新情報なし」ではないが株価の不安は残る
今回の記者会見を「新しいことがなかった」と片付けるのは適切ではありません。2024年の対応に加え、調査で確認された最初の侵入が、2026年8月5日だったことも説明されました。10月20日の確認まで2カ月以上あり、利用者の問い合わせ以前に監視で検知できなかった点は、新たな検証課題です。
一方、説明が増えたことと、不安が解消したことは別です。株主や利用者が確かめたいのは、被害範囲、改善を遅らせた判断過程、再発防止の責任者と期限、そして補償の実行です。会見の成否は、謝罪の印象より、その後の開示と改善で決まります。
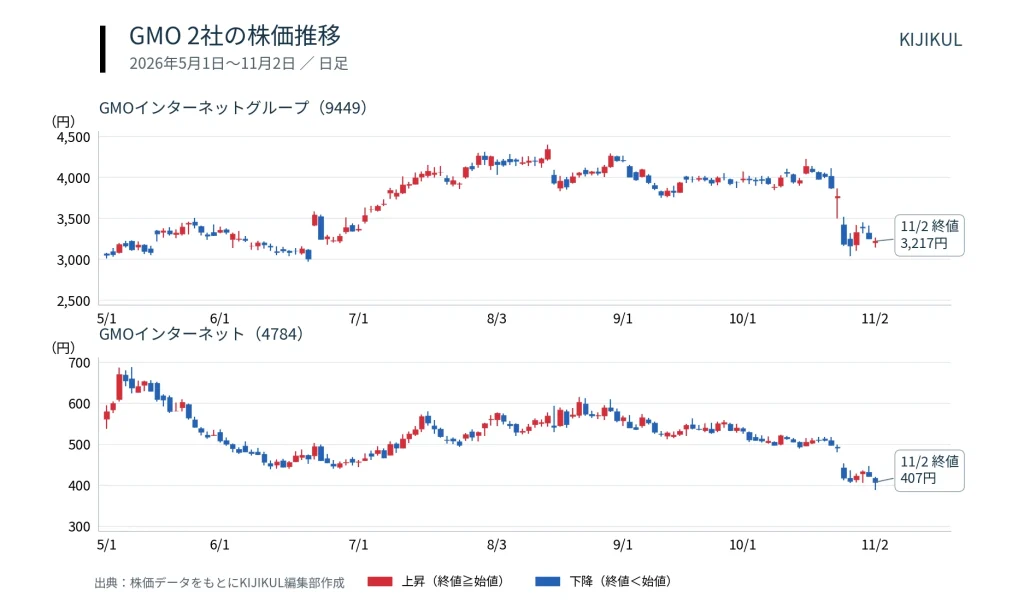
11月2日の株価の終値は親会社GMOインターネットグループ(9449)が3217円、運営会社GMOインターネット(4784)が407円です。公表前日の10月20日終値と比べ、それぞれ約19.1%、約20.2%下落しました。ただし、この値動き全体を不正アクセスだけの影響とは断定できません。また、11月2日の東証終値は、同日15時30分に始まった会見の内容を受けた値動きを反映していません。
運営会社は、一律5000円のお見舞金とは別に、調査の結果、今回の不正アクセスに起因する不正取引と同社が認めた取引について、実現損失を補償するとしています。市場変動による損失や得られたはずの利益などは対象外です。代替サービスの6カ月間無償提供も打ち出しましたが、対応費用の総額は未確定です。
株価の下値を特定できる材料はありません。補償・調査・基盤刷新の費用に加え、解約や新規契約への影響がどの程度続くかが焦点です。支出の見通しと、安全を確認したサービスを提供できる時期が明確になれば、不確実性を減らす材料になります。
AIの「機関銃」に対抗する経営の備え
熊谷氏は会見で、AIによる攻撃の変化を「拳銃から機関銃に進化した」と表現しました。英国の国家サイバーセキュリティセンター(NCSC)も、AIがサイバー侵入の効率を高め、脆弱性の公表から悪用までの時間をさらに短縮する可能性が極めて高いと評価しています。対策の遅れが、従来以上に危険になる方向は確かです。
ただし、一般的なAI悪用の拡大と、今回の侵入にAIがどのように使われたかは別の問題です。今回の攻撃にAIが使われたと断定することはできません。また、AIによる攻撃の高度化だけで、2年前からの改善不足を説明することもできません。攻撃者の高度化と、自社が解消すべき欠陥を、両方検証する必要があります。
備えの中心は、侵入を許さない対策に加え、侵入後の被害を抑える設計です。管理者権限を必要最小限にし、顧客ごとの環境を分離する。異常を監視し、認証情報の悪用を止め、復旧できる状態を保つ。具体的な実装は検証が必要ですが、これらを継続して点検する経営管理は欠かせません。
官民連携を求める意義はあります。しかし、国への要請が、企業自身の改善責任に代わることはありません。日本のネットを守れるかは、高度な防御技術だけでなく、警告を受けた組織が期限を決めて動けるかにも左右されます。GMOが次に示すべきなのは、危機の大きさ以上に、指摘を確実に改善へと変える仕組みと、その実現です。
文=中田英明(経済ジャーナリスト)
※本記事は情報提供を目的として作成したものであり、特定の企業、商品、サービス、金融商品、投資その他の取引を推奨または勧誘するものではありません。掲載内容は記事公開時点の公開情報等に基づいており、意見・見解・予測などは執筆者または編集部の判断によるもので、予告なく変更される場合があります。内容の正確性・完全性・最新性を保証するものではなく、最終的な判断はご自身の責任において行ってください。【KIJIKUL編集部】
\ 最新情報をチェック /