タイムズカー660万件漏洩で集団訴訟へ!企業はどこまで責任を問われるのか
 KIJIKUL編集部
タイムズカーで約660万アカウントの個人情報が漏洩し、約160万件では運転免許証画像などの本人確認書類まで流出しました。集団訴訟に向けたサイトには1万5000人以上が登録する異例の事態に発展しています。では、大量の個人情報を流出させた企業には、どこまで重い責任が問われるのでしょうか。刑事罰、行政処分、民事賠償の違いから、企業に求められる個人情報管理まで考えます。
660万件が漏洩、160万件は「免許証画像」まで流出
国内最大級のカーシェアリングサービスで、大規模な情報漏洩が発生しました。パーク24は2026年9月28日、子会社のタイムズモビリティが運営する「タイムズカー」のWebシステムが第三者から不正アクセスを受け、個人情報が外部に漏洩したと発表しました。
会社の発表によると、不正アクセスを検知したのは9月25日午前9時7分。その後調査を進め、26日午前7時25分までに不正アクセス経路を遮断しました。問題は漏れた情報の規模と中身です。漏洩したアカウント数は約660万件。現会員だけでなく退会済みの会員なども含まれます。氏名、住所、生年月日、電話番号、メールアドレスなどに加え、運転免許証画像などの本人確認書類情報も含まれていました。
9月29日の追加発表では、運転免許証画像などの本人確認書類が漏洩したアカウントだけで約160万件に達することが明らかになりました。
一方、クレジットカード情報の漏洩は確認されていません。パスワードも復元できない形式で保管され、9月28日の発表時点では情報が不特定多数に公開された事実や、不正利用の事実も確認されていないとしています。
それでも利用者の不安は急速に広がりました。牧野裕貴弁護士が集団訴訟に向けた参加者募集を開始。当初3000人弱だった登録者は、10月2日午後1時までに1万人を突破し、同日午後9時までには1万5000人以上に膨らみました。もっとも、現段階の登録は参加意思の表明であり、正式な委任契約や提訴が成立したわけではありません。
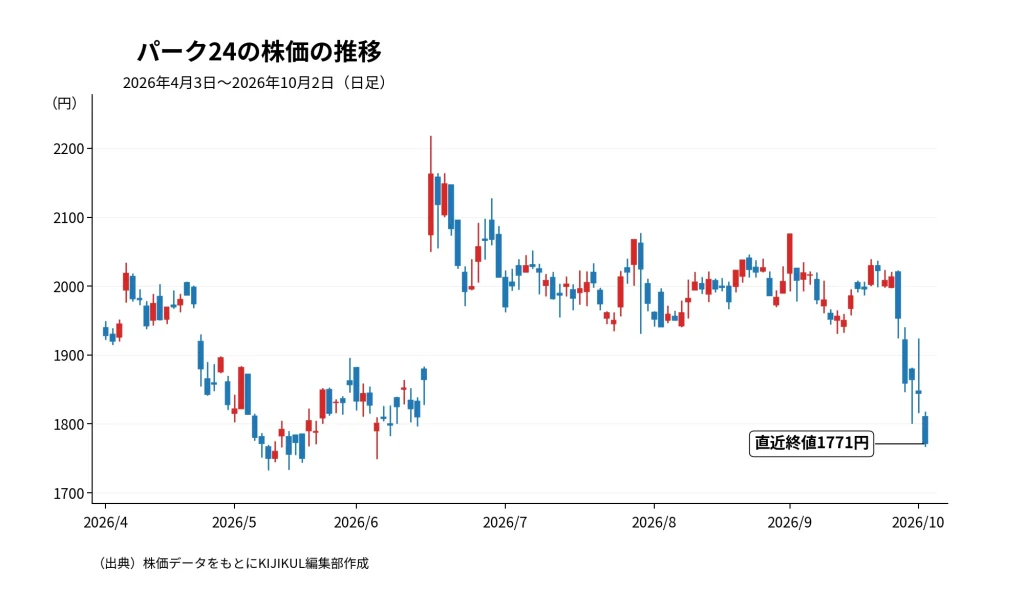
株式市場も反応しています。10月2日のパーク24株は一時1771円まで下落し、約4カ月ぶりの安値を付けました。集団訴訟の動きを嫌気した売りが出たと報じられています。
情報を漏洩させた企業には罰金が科される?
では、660万件もの情報を漏洩させた企業には、どのような「厳罰」が待っているのでしょうか。
ここは注意が必要です。現在の個人情報保護法では、個人情報を漏洩したという事実だけを理由として、企業に直ちに刑事罰を科す仕組みにはなっていません。個人情報保護委員会も「個人情報等を漏えいしたことを直接に罰する罰則は定められていない」と明示しています。
「個人情報を大量流出させれば企業に1億円の罰金」という理解も正確ではありません。個人情報保護委員会からの命令に違反した場合など、一定の違反行為については、法人に1億円以下の罰金が科される可能性があります。しかし、これは漏洩件数に応じて自動的に科される制裁金ではありません。
一方で、企業には個人データについて「必要かつ適切な安全管理措置」を講じる義務があります。漏洩が発生した場合、個人情報保護委員会への報告や本人への通知が必要となるケースもあります。つまり、タイムズカー問題で重要なのは「660万件漏れたから罰金はいくらか」という単純な話ではありません。
なぜ、不正アクセスを許したのか。どのようなセキュリティー対策を講じていたのか。脆弱性を認識していたのか。退会した利用者を含む大量のデータをどのように保管していたのか。そして発覚後にどれだけ迅速に被害拡大を防いだのか――。こうした管理態勢の実態が、今後の責任を判断する重要な材料になります。
パーク24自身も外部専門機関によるフォレンジック調査を実施し、個人情報保護委員会と警察に報告。再発防止策については続報で公表するとしています。
「何が漏れ、どう管理していたか」が重要
もう一つの焦点が民事上の損害賠償です。過去の個人情報漏洩訴訟を見ると、情報が漏れただけで極めて高額な慰謝料が認められるとは限りません。例えば、ベネッセの個人情報漏洩を巡っては複数の訴訟が起こされており、東京地裁が2023年、原告の一部について1人当たり3000円の慰謝料を認めた例があります。
ただし、タイムズカー問題を単純に過去の事件と同列に扱うこともできません。最大の違いは、本人確認に利用できる運転免許証画像などが約160万件漏洩したことです。氏名やメールアドレスだけの漏洩と、顔写真、住所、生年月日、免許証情報などが組み合わされた本人確認書類の漏洩では、想定されるリスクが違います。第三者による銀行口座の開設やクレジットカード発行など、なりすまし被害への懸念も指摘されています。
実際に損害賠償額を考える場合には、漏洩した情報の種類や秘匿性、二次被害の有無、企業側の過失、安全管理措置の内容、漏洩後の対応などが重要になります。
したがって、今回の集団訴訟で「1人いくらになるのか」を現段階で断定することはできません。まして1万5000人が登録したから巨額賠償になる、と単純計算することもできません。今後、なりすましなどによる具体的な金銭被害が確認されれば、慰謝料とは別の損害が争点となる可能性もあります。
今回の事件は、個人情報漏洩の責任が「漏洩件数」だけでは測れないことを改めて示しています。
企業は「個人情報を持たない」ことまで考える時代へ
今回の問題はパーク24だけの問題ではありません。個人情報を扱うすべての企業にとって重要なのは、「どう守るか」と同時に、そもそもどこまで保有する必要があるのかという視点です。
個人情報保護委員会は、安全管理措置について一律の対策を求めているわけではありません。事業規模やデータの量・性質、漏洩した場合の権利利益侵害の大きさなど、リスクに応じて必要かつ適切な対策を求めています。
例えば、顧客データへのアクセス権限を必要最小限にする、重要データを暗号化する、システムの脆弱性を継続的に点検する、従業員を教育する、委託先の管理状況を確認するといった対策です。法令上も、従業者や委託先に対する必要かつ適切な監督が求められています。
さらに、重要になるのが、データの「棚卸し」です。利用目的を終えた個人情報をいつまで保存するのか。本人確認書類の画像そのものを長期間保管する必要があるのか。保存するのであれば、通常の顧客情報と同じ場所・同じセキュリティーレベルでよいのか。サイバー攻撃を完全に防ぐことは困難です。だからこそ、「侵入されない対策」だけではなく、「侵入されても盗まれる情報を最小限にする」という発想が欠かせません。
パーク24の業績そのものは事件発生前まで堅調でした。2026年10月期第3四半期累計は売上高3040億円、営業利益289億円で、営業利益は前年同期比16.2%増。タイムズカーなどのモビリティ事業も売上高1033億円、営業利益103億円と増収増益でした。
その成長を支えているのが膨大な会員データです。タイムズカーの会員数は2026年7月末時点で405万7000人まで拡大していました。顧客データは企業にとって重要な「資産」です。しかし、ひとたび流出すれば、訴訟、調査・補償費用、株価への影響、そして何より顧客からの信用低下を招く「負債」に変わります。
タイムズカーの集団訴訟がどのような結論になるかは、まだ分かりません。ただ、今回の事件が企業に突き付けた課題は明確です。個人情報管理は、情報システム部門だけが担当するセキュリティー対策ではなく、経営者自身が管理すべき経営リスクになったのです。
文=KIJIKUL編集部
※本記事は情報提供を目的として作成したものであり、特定の企業、商品、サービス、金融商品、投資その他の取引を推奨または勧誘するものではありません。掲載内容は記事公開時点の公開情報等に基づいており、意見・見解・予測などは執筆者または編集部の判断によるもので、予告なく変更される場合があります。内容の正確性・完全性・最新性を保証するものではなく、最終的な判断はご自身の責任において行ってください。【KIJIKUL編集部】
\ 最新情報をチェック /